Über die Firma

Sicherheitsberatung, die den Menschen in den Mittelpunkt stellt.

Omni Praesidio ist eine Beratung für strategisches Risiko und Cyberabwehr. Wir schützen die Menschen in einer Organisation und damit das Geschäft, das sie tragen.

Die Kernphilosophie von Omni Praesidio ist, dass Informationssicherheit im Kern ein Beruf ist, der dem Schutz von Menschen gewidmet ist – vor finanziellem, reputativem und datenschutzbezogenem Schaden und sogar vor physischem Schaden, der aus einem technologischen Vorfall entstehen kann. Indem wir uns aufrichtig dem Schutz der Menschen verpflichten, schützen wir wiederum die Organisation.

Unsere Geschichte

Omni Praesidio, lateinisch für „alles beschützen“.

2026 gegründet, sind wir ein globales Beratungsunternehmen, das Expertise über das gesamte Spektrum der Informationssicherheit liefert.

Was uns auszeichnet, ist unsere ganzheitliche Bewertungsmethodik, die Technologie, Prozesse, Governance, Risikomanagement und Sicherheitsführung beurteilt, um ein vollständiges Bild der Sicherheitslage einer Organisation zu liefern.

Unser Vorgehen

Strategische Bewertung. Klarheit auf Vorstandsniveau.

Wir verfolgen einen unternehmensweiten Ansatz für Sicherheit und Risikomanagement und bewerten das Zusammenspiel von Menschen, Prozessen, Technologien und Geschäftsabläufen. Durch eine umfassende Bewertung des organisatorischen Ökosystems definieren wir die technischen, operativen und regulatorischen Kontrollen, die erforderlich sind, um kritische Werte zu schützen, Compliance sicherzustellen sowie das Vertrauen und die Interessen Ihrer Kunden und Stakeholder zu wahren.

Jedes Projekt folgt einer disziplinierten Methode: entdecken, diagnostizieren, verteidigen, erhalten – damit die Sicherheitsreife noch lange nach unserem Weggang weiter wächst.

Wen wir betreuen

Vorstände, Gründer und die Teams, die das Risiko tragen.

Von wachstumsstarken Unternehmen, die ihr erstes Audit vorbereiten, bis zu etablierten Konzernen, die sich gegen ausgefeilte Bedrohungen wappnen, richten wir unsere Arbeit auf die Menschen und Belastungen jeder Organisation aus.

Wir arbeiten unter strikter Vertraulichkeit, häufig unter Geheimhaltungsvereinbarung, und geben Kundeninformationen niemals weiter. Diskretion ist kein Merkmal unserer Arbeit – sie ist ihr Fundament.

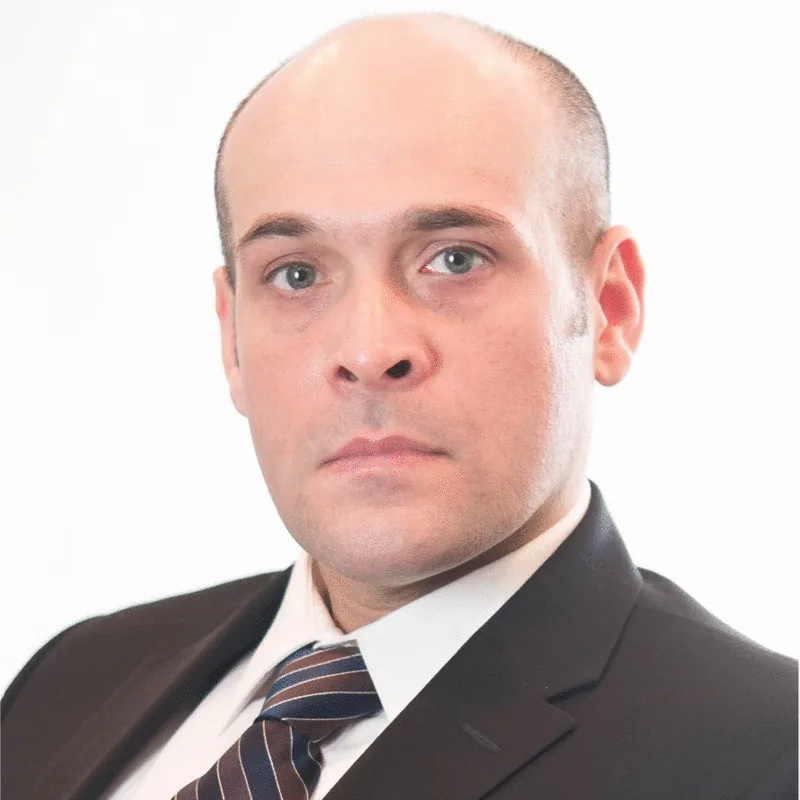
Richard Rodriguez, Founder and CEO of Omni Praesidio
Richard Rodriguez
Gründer & Geschäftsführer
Führung

Ein Gründer, dessen Qualifikationen das erste Gütesiegel der Firma sind.

Omni Praesidio wird von Richard Rodriguez geleitet, einem hochqualifizierten Führungskraft der Informationssicherheit mit einer seltenen Breite an Expertise über die technische, rechtliche und strategische Dimension des Felds.

Richard hält fünf akademische Abschlüsse, darunter einen Master of Science in Network, Computer, and Information Security der DePaul University in den USA; einen Master of Laws in Cybercrime, Cybersecurity, and International Law der University for Peace, einer von der Generalversammlung der Vereinten Nationen gegründeten Institution; und einen Executive MBA der University of Deusto, einer AMBA- und AACSB-akkreditierten Universität und der ältesten Business School Spaniens.

Er hat außerdem 70 Zertifizierungen erworben, die nahezu jeden denkbaren Bereich der Informationssicherheit abdecken. Darunter ist er einer von nur 11 Menschen weltweit, die jede ISC2-Zertifizierung halten, einer der wenigen mit nahezu allen ISACA-Zertifizierungen und Fellow of Information Privacy der IAPP.

Qualifikationen & Anerkennungen

Akademische Abschlüsse
  • Executive Master of Business Administration (Executive MBA) — University of Deusto (AMBA & AACSB accredited; Spain's oldest business school)
  • Master of Laws (LLM), Cybercrime, Cybersecurity & International Law — University for Peace (established by the United Nations (UN) General Assembly)
  • Master of Science (MSc), Network, Computer & Information Security — DePaul University (USA)
  • Bachelor of Science (BSc), Network Computing & Security — Roosevelt University (USA)
  • Associate of Science (ASc) — Wilbur Wright College (USA)
Auszeichnungen
  • Einer von nur 11 Menschen weltweit, die jede ISC2-Zertifizierung haltenQuelle
  • Unter den wenigen, die nahezu alle ISACA-Zertifizierungen erworben haben
  • Fellow of Information Privacy (FIP) — IAPP
  • Einer von nur 715 Inhabern der AHIMA Certified in Healthcare Privacy and Security (CHPS) Zertifizierung, Stand 31. Dezember 2025Quelle
  • 70 Zertifizierungen in nahezu jedem Bereich der Informationssicherheit
Ausgewählte Berufszertifizierungen
ISC2
Certified Information Systems Security Professional (CISSP)Systems Security Certified Practitioner (SSCP)Certified Cloud Security Professional (CCSP)Certified in Governance, Risk and Compliance (CGRC)Certified Secure Software Lifecycle Professional (CSSLP)HealthCare Information Security and Privacy Practitioner (HCISPP)Information Systems Security Architecture Professional (ISSAP)Information Systems Security Engineering Professional (ISSEP)Information Systems Security Management Professional (ISSMP)Certified in Cybersecurity (CC)
IAPP
Certified Information Privacy Professional – US (CIPP/US)Certified Information Privacy Professional – Europe (CIPP/E)Certified Information Privacy Professional – Canada (CIPP/C)Certified Information Privacy Manager (CIPM)Certified Information Privacy Technologist (CIPT)Artificial Intelligence Governance Professional (AIGP)Fellow of Information Privacy (FIP)
ISACA
Certified Information Security Manager (CISM)Certified Data Privacy Solutions Engineer (CDPSE)Certified Information Systems Auditor (CISA)Certified in Risk and Information Systems Control (CRISC)Certified in the Governance of Enterprise IT (CGEIT)Advanced in AI Audit (AAIA)Advanced in AI Security Management (AAISM)Advanced in AI Risk (AAIR)Certified Cybersecurity Operations Analyst (CCOA)
Cloud Security Alliance
Certificate of Competence in Zero Trust (CCZT)Certificate of Cloud Security Knowledge v5 (CCSK v5)
CompTIA
CompTIA SecurityX (CASP+)CompTIA Cybersecurity Analyst (CySA+)CompTIA PenTest+CompTIA Security+CompTIA Cloud+CompTIA SecAI+
EC-Council
Certified Chief Information Security Officer (C|CISO)Certified Ethical Hacker (C|EH)
Amazon Web Services (AWS)
AWS Certified Cloud Practitioner (CCP)
Google
Google Cloud Digital Leader
Microsoft
Microsoft Azure Fundamentals (AZ-900)Microsoft Security, Compliance, and Identity Fundamentals (SC-900)
Professional Evaluation and Certification Board (PECB)
Certified Chief Information Security Officer (CISO)
DRI International
Certified Business Continuity Professional (CBCP)
Project Management Institute (PMI)
Project Management Professional (PMP)
Cisco
Cisco Certified Network Associate – Cybersecurity (CCNA)Cisco Certified Support Technician – Cybersecurity (CCST)
ASIS International
Boardroom Certified Protection Professional (CPP)
American Health Information Management Association (AHIMA)
Certified in Healthcare Privacy and Security (CHPS)
Society for Human Resource Management (SHRM)
SHRM Certified Professional (SHRM-CP)
BCS — The Chartered Institute for IT
Foundation Certificate in Information Security Management Principles (CISMP)
International Society of Automation (ISA)
ISA/IEC 62443 Cybersecurity Fundamentals Specialist
Digital Directors Network (DDN)
Boardroom Certified Qualified Technology Expert (QTE)
Berufszertifikate
Private Directors Association (PDA)
Cybersecurity Board Governance CertificateCertificate in Private Company Governance
University of Oxford — Saïd Business School
Oxford Executive Leadership Programme

Die Prinzipien, nach denen wir handeln.

01

Der Mensch zuerst

Wir berücksichtigen das wichtigste Element jeder Organisation – ihre Menschen, ob Kollegen oder Kunden.

02

Offenheit

Wir sagen Kunden, was sie hören müssen, nicht was bequem ist. Ehrliches Risiko ist handhabbares Risiko.

03

Sorgfalt

Tests auf Angreiferniveau und evidenzbasierte Empfehlungen. Keine Inszenierung, keine Häkchen-Sicherheit.

04

Diskretion

Strikte Vertraulichkeit bei jedem Projekt. Ihre Schwachstellen bleiben unter uns.

05

Ergebnisse

Wir messen Erfolg an der hinterlassenen Widerstandsfähigkeit, nicht an gelieferten Seiten.

06

Partnerschaft

Ob wir aus Ihrer Organisation heraus oder als externe vertrauenswürdige Berater arbeiten – wir arbeiten partnerschaftlich mit Ihnen, um Ihre Ziele zu erreichen, und machen uns dafür verantwortlich, Ihre Vorgaben zu erfüllen.

Mitgliedschaften

Die beruflichen Mitgliedschaften unseres Teams.

Unsere Berater pflegen aktive Mitgliedschaften in den führenden Gremien für Informationssicherheit, Datenschutz, Governance und Risiko und halten die Firma so auf dem Stand globaler Standards und Praktiken.

Sprechen wir über Ihre Gefährdung.

Sagen Sie uns, was Sie beschäftigt. Wir antworten innerhalb eines Werktags mit einem klar umrissenen, unverbindlichen Gespräch – auf Wunsch unter Geheimhaltungsvereinbarung.

Beratung anfragen →