Sobre la firma

Asesoría de seguridad centrada en las personas.

Omni Praesidio es una consultoría de riesgo estratégico y defensa cibernética. Protegemos a las personas dentro de una organización y, al hacerlo, el negocio que ellas sostienen.

La filosofía esencial de Omni Praesidio es que la seguridad de la información es, en el fondo, una profesión dedicada a proteger a las personas: del daño financiero, reputacional y a la privacidad de los datos, e incluso del daño físico que puede surgir de un incidente tecnológico. Al comprometernos con sinceridad a proteger a las personas, protegemos a su vez a la organización.

Nuestra historia

Omni Praesidio, del latín «protegerlo todo».

Fundada en 2026, somos una firma global de servicios profesionales que aporta experiencia en todo el espectro de la seguridad de la información.

Lo que nos distingue es nuestra metodología de evaluación holística, que examina tecnología, procesos, gobernanza, gestión de riesgos y liderazgo de seguridad para ofrecer una visión completa de la postura de seguridad de una organización.

Nuestro enfoque

Evaluación estratégica. Claridad al nivel del consejo.

Adoptamos un enfoque integral de la seguridad y la gestión de riesgos en toda la empresa, evaluando la interacción entre personas, procesos, tecnologías y operaciones de negocio. Mediante una evaluación exhaustiva del ecosistema organizativo, definimos los controles técnicos, operativos y regulatorios necesarios para proteger los activos críticos, garantizar el cumplimiento y preservar la confianza y los intereses de sus clientes y partes interesadas.

Cada proyecto sigue un método disciplinado: descubrir, diagnosticar, defender y sostener, de modo que la madurez de seguridad se acumule mucho después de nuestra partida.

A quién servimos

Consejos, fundadores y los equipos que asumen el riesgo.

Desde empresas de alto crecimiento que preparan su primera auditoría hasta organizaciones consolidadas que se fortalecen frente a amenazas sofisticadas, adaptamos nuestro trabajo a las personas y presiones de cada organización.

Operamos bajo estricta confidencialidad, con frecuencia mediante acuerdo de confidencialidad, y nunca compartimos la información de nuestros clientes. La discreción no es una característica de nuestro trabajo: es su fundamento.

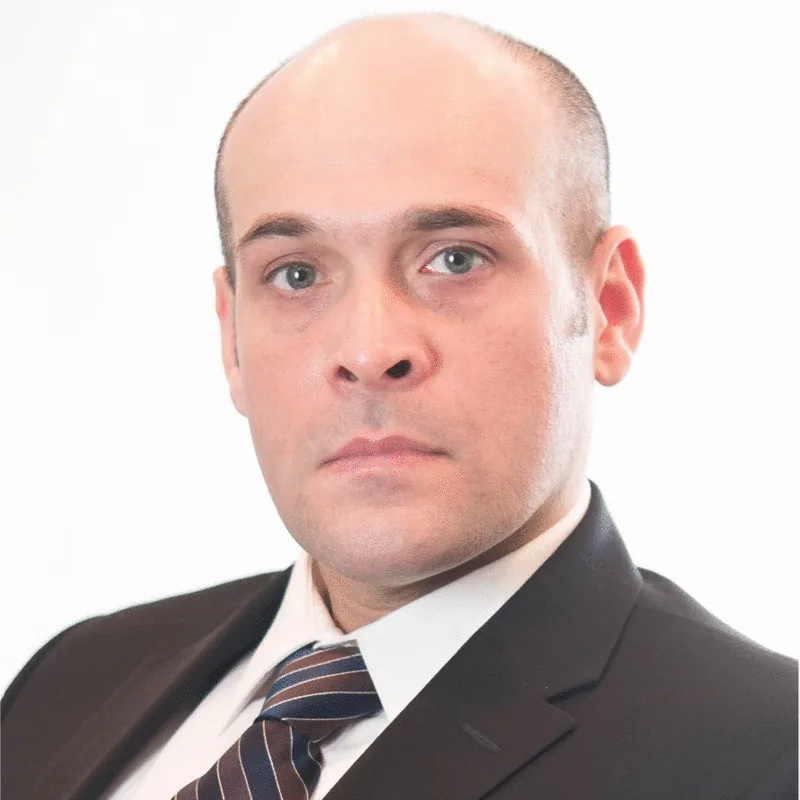
Richard Rodriguez, Founder and CEO of Omni Praesidio
Richard Rodriguez
Fundador y director ejecutivo
Liderazgo

Un fundador cuyas credenciales son la primera credencial de la firma.

Omni Praesidio está dirigida por Richard Rodriguez, un ejecutivo de seguridad de la información altamente cualificado con una amplitud de experiencia poco común que abarca las dimensiones técnica, jurídica y estratégica del campo.

Richard posee cinco títulos académicos, entre ellos un Máster en Ciencias en Seguridad de Redes, Computación e Información de DePaul University en Estados Unidos; un Máster en Derecho en Ciberdelincuencia, Ciberseguridad y Derecho Internacional de la University for Peace, una institución creada por la Asamblea General de las Naciones Unidas; y un Executive MBA de la Universidad de Deusto, universidad acreditada por AMBA y AACSB y la escuela de negocios más antigua de España.

También ha obtenido 70 certificaciones que abarcan casi todos los dominios imaginables de la seguridad de la información. Entre ellas, es una de solo 11 personas en el mundo que poseen todas las certificaciones ISC2, una de las pocas que ha obtenido casi todas las certificaciones ISACA, y Fellow of Information Privacy de la IAPP.

Credenciales y reconocimientos

Títulos académicos
  • Máster Ejecutivo en Administración y Dirección de Empresas (Executive MBA) — Universidad de Deusto (acreditada por AMBA y AACSB; la escuela de negocios más antigua de España)
  • Máster en Derecho (LLM), Ciberdelincuencia, Ciberseguridad y Derecho Internacional — Universidad para la Paz (creada por la Asamblea General de las Naciones Unidas (ONU))
  • Máster en Ciencias (MSc), Seguridad de Redes, Informática y de la Información — Universidad DePaul (EE. UU.)
  • Grado en Ciencias (BSc), Informática de Redes y Seguridad — Universidad Roosevelt (EE. UU.)
  • Grado Asociado en Ciencias (ASc) — Wilbur Wright College (EE. UU.)
Distinciones
  • Una de solo 11 personas en el mundo que poseen todas las certificaciones ISC2Referencia
  • Entre los pocos que han obtenido casi todas las certificaciones ISACA
  • Fellow of Information Privacy (FIP) — IAPP
  • Uno de solo 715 titulares de la credencial AHIMA Certified in Healthcare Privacy and Security (CHPS), al 31 de diciembre de 2025Referencia
  • 70 certificaciones en casi todos los dominios de la seguridad de la información
Credenciales profesionales destacadas
ISC2
Certified Information Systems Security Professional (CISSP)Systems Security Certified Practitioner (SSCP)Certified Cloud Security Professional (CCSP)Certified in Governance, Risk and Compliance (CGRC)Certified Secure Software Lifecycle Professional (CSSLP)HealthCare Information Security and Privacy Practitioner (HCISPP)Information Systems Security Architecture Professional (ISSAP)Information Systems Security Engineering Professional (ISSEP)Information Systems Security Management Professional (ISSMP)Certified in Cybersecurity (CC)
IAPP
Certified Information Privacy Professional – US (CIPP/US)Certified Information Privacy Professional – Europe (CIPP/E)Certified Information Privacy Professional – Canada (CIPP/C)Certified Information Privacy Manager (CIPM)Certified Information Privacy Technologist (CIPT)Artificial Intelligence Governance Professional (AIGP)Fellow of Information Privacy (FIP)
ISACA
Certified Information Security Manager (CISM)Certified Data Privacy Solutions Engineer (CDPSE)Certified Information Systems Auditor (CISA)Certified in Risk and Information Systems Control (CRISC)Certified in the Governance of Enterprise IT (CGEIT)Advanced in AI Audit (AAIA)Advanced in AI Security Management (AAISM)Advanced in AI Risk (AAIR)Certified Cybersecurity Operations Analyst (CCOA)
Cloud Security Alliance
Certificate of Competence in Zero Trust (CCZT)Certificate of Cloud Security Knowledge v5 (CCSK v5)
CompTIA
CompTIA SecurityX (CASP+)CompTIA Cybersecurity Analyst (CySA+)CompTIA PenTest+CompTIA Security+CompTIA Cloud+CompTIA SecAI+
EC-Council
Certified Chief Information Security Officer (C|CISO)Certified Ethical Hacker (C|EH)
Amazon Web Services (AWS)
AWS Certified Cloud Practitioner (CCP)
Google
Google Cloud Digital Leader
Microsoft
Microsoft Azure Fundamentals (AZ-900)Microsoft Security, Compliance, and Identity Fundamentals (SC-900)
Professional Evaluation and Certification Board (PECB)
Certified Chief Information Security Officer (CISO)
DRI International
Certified Business Continuity Professional (CBCP)
Project Management Institute (PMI)
Project Management Professional (PMP)
Cisco
Cisco Certified Network Associate – Cybersecurity (CCNA)Cisco Certified Support Technician – Cybersecurity (CCST)
ASIS International
Boardroom Certified Protection Professional (CPP)
American Health Information Management Association (AHIMA)
Certified in Healthcare Privacy and Security (CHPS)
Society for Human Resource Management (SHRM)
SHRM Certified Professional (SHRM-CP)
BCS — The Chartered Institute for IT
Foundation Certificate in Information Security Management Principles (CISMP)
International Society of Automation (ISA)
ISA/IEC 62443 Cybersecurity Fundamentals Specialist
Digital Directors Network (DDN)
Boardroom Certified Qualified Technology Expert (QTE)
Certificados profesionales
Private Directors Association (PDA)
Cybersecurity Board Governance CertificateCertificate in Private Company Governance
University of Oxford — Saïd Business School
Oxford Executive Leadership Programme

Los principios con los que operamos.

01

Las personas primero

Tenemos en cuenta el elemento más importante de cualquier organización, sus personas, ya sean colegas o clientes.

02

Franqueza

Decimos a los clientes lo que necesitan oír, no lo que les resulta cómodo. El riesgo honesto es un riesgo accionable.

03

Rigor

Pruebas al nivel del adversario y recomendaciones basadas en evidencia. Sin teatro, sin seguridad de casilla marcada.

04

Discreción

Confidencialidad estricta en cada proyecto. Tus vulnerabilidades quedan entre nosotros.

05

Resultados

Medimos el éxito por la resiliencia que dejamos, no por las páginas entregadas.

06

Colaboración

Ya sea operando desde dentro de tu organización o como asesores externos de confianza, colaboramos contigo para alcanzar tus objetivos y nos responsabilizamos de cumplir tus metas.

Membresías

Las afiliaciones profesionales de nuestro equipo.

Nuestros asesores mantienen una membresía activa en los principales organismos de seguridad de la información, privacidad, gobernanza y riesgo, manteniendo a la firma al día con los estándares y prácticas globales.

Hablemos de tu exposición.

Cuéntanos qué te preocupa. Responderemos en un día hábil con una conversación acotada y sin compromiso, bajo acuerdo de confidencialidad si lo prefieres.

Solicitar una sesión →